제품 · 기관 AI 단일 관문 · 통제 플랫폼
Insight-AI Gateway
모든 AI 호출을 하나의 운영 기준으로.
기관의 모든 AI 호출을 하나의 관문으로 모아 보안·승인·예산·기록을 적용합니다.
「모두의 AI 실험실」 적용 (2026)
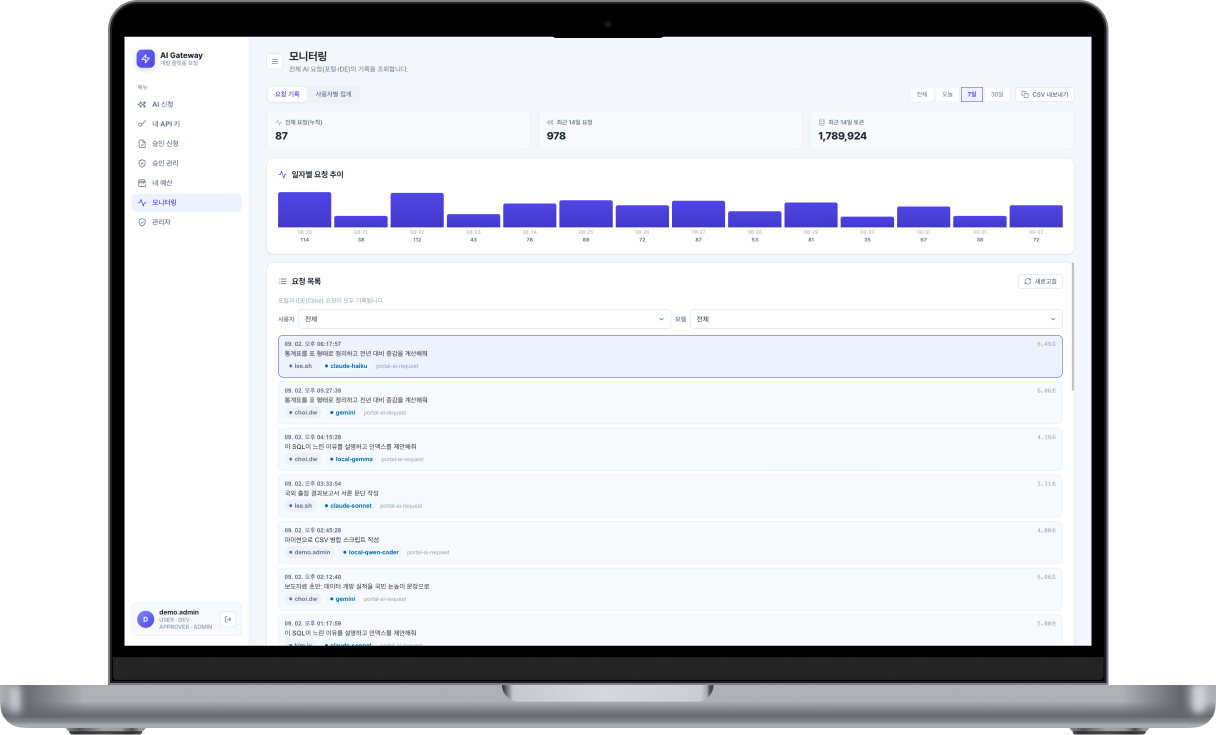
- 연결
- 웹 포털 · 개발도구(IDE) · 업무시스템 API → 외부 상용 AI · 기관 내부 모델(범용 언어 · 코딩 특화)
- 통제
- 본인 확인 · 데이터 등급 · 민감정보 처리 · 결재 · 예산 · 모델 라우팅
- 기록
- 감사 로그 · 호출 추적 · 비용 정산
- 구축
- 기관 서버 온프레미스 · 폐쇄망 반입 절차 대응 · 내부 모델만으로 구성 가능
01
이 제품이 다루는 문제
Insight-AI Gateway는 웹 포털, 개발도구, 업무시스템에서 나오는 AI 요청을 하나의 관문으로 모아 외부 상용 AI와 기관 내부 모델에 같은 정책을 적용하는 제품입니다. 요청마다 본인 확인, 데이터 등급 판정, 민감정보 처리, 결재·예산 확인을 거쳐 모델로 전달하고, 판정과 비용을 감사 기록으로 남깁니다.
지침과 교육, 부서별 개별 구독, 전면 차단은 모두 통제 지점이 없다는 한계를 공유합니다. 감사는 누가 썼는지, 무엇을 보냈는지, 누가 허가했는지, 얼마를 썼는지를 묻는데, 요청이 지나는 경로에 시스템이 없으면 답할 수 없습니다.
민감 정보 유출
주민등록번호와 내부 문서가 그대로 외부 AI로 전송됩니다. 개인정보보호법 위반과 행정정보 반출로 이어집니다.
사용 기록 부재
누가, 언제, 어떤 데이터를 보냈는지 기록이 없어 원인을 추적할 수 없고 감사에 소명할 수 없습니다.
비용 통제 불가
부서와 개인이 제각각 유료 AI를 이용해 집행 근거가 불명확하고 지출을 예측할 수 없습니다.
결재 절차 부재
외부 AI 사용과 한도 초과가 개인 재량으로 결정돼 내부통제 규정과 맞지 않습니다.
개별 계정 난립
개인 계정과 개인 키가 흩어진 섀도우 AI는 퇴직자 계정을 회수할 수 없고 관리 부담이 쌓입니다.
망 환경 제약
업무망과 폐쇄망에서는 쓸 수 없거나 우회해서 씁니다. 활용이 막히거나 더 위험한 우회가 생깁니다.
02
모든 AI 요청이 하나의 관문을 지납니다
기관 서버 안의 사용 채널
웹 포털 · 개발도구(IDE) · 업무시스템 API
Insight-AI Gateway · 단일 관문
본인 확인 · 데이터 등급 · 민감정보 처리 · 결재 확인 · 예산 확인 · 모델 라우팅
모델
외부 상용 AI(보안 전송) · 기관 내부 모델(범용 언어 · 코딩 특화)
요청이 지나는 일곱 단계
- 01
요청 발생
웹 포털, 개발도구, 업무시스템 세 채널에서 같은 관문으로 들어옵니다.
- 02
본인 확인
기관 통합 로그인과 가상키로 요청자를 식별해 사용자 단위 책임을 고정합니다.
- 03
등급 판정
공개·내부·민감·개인정보 네 등급으로 데이터를 분류합니다.
- 04
민감정보 처리
주민등록번호·카드·전화·이메일·IP를 자동 탐지해 외부로 나가기 전에 가립니다.
- 05
정책 판정
등급과 결재 상태에 따라 허용, 차단, 결재 전환을 결정합니다.
- 06
모델 라우팅
예산을 확인한 뒤 정책에 맞는 모델로 전달합니다. 외부 오류 시 내부 모델로 전환합니다.
- 07
통합 기록
판정, 소요시간, 건별 비용을 감사 로그·호출 추적·비용 정산 세 기록으로 적재합니다.
03
대표 기능을 통제·기록·활용으로 나눠 살펴봅니다
통제유출, 지출, 권한을 시스템이 통제합니다.
AI 통합 게이트웨이
외부 상용 AI와 기관 내부 AI를 하나의 표준 창구로 호출합니다. 모델 별칭을 중앙에서 관리해 모델이 바뀌어도 호출명과 연동 시스템은 그대로입니다.
데이터 등급 기반 보안 정책
공개·내부·민감·개인정보 4등급으로 외부 상용 AI 허용, 차단 후 결재 전환, 내부 모델 우선 처리를 자동 적용합니다.
승인 워크플로
외부 상용 AI 사용, 예산 한도 초과, AI 사용 권한 발급, 민감정보 외부 반출은 결재를 거칩니다. 승인 즉시 조건이 자동 적용되고 권한 변경 이력이 남습니다.
예산·사용량 통제
개인과 부서 이중으로 예산을 두고 비용을 사전 계산합니다. 한도를 넘기면 즉시 차단하고, 키를 재발급해도 사용액은 사람 기준으로 누적됩니다.
기록감사에 바로 제출할 수 있는 상태를 유지합니다.
통합 인증·권한 관리
기관 통합 로그인으로 요청자를 식별하고 일반·개발자·승인자·관리자 역할로 권한을 나눕니다. 가입·이동·퇴직 시 권한을 함께 정리합니다.
전수 감사·관측
사용자, 경로, 모델, 정책 판정, 비용, 응답을 요청마다 기록합니다. 가림 건수는 항목별로 남기고 원문은 저장하지 않습니다.
활용통제 위에서 실제 업무 가치를 만듭니다.
내부 자체 AI·자동 폴백
범용 언어 모델과 코딩 특화 모델을 기관 안에 두고, 외부 AI 오류 시 내부 모델로 자동 전환해 업무가 멈추지 않게 합니다.
세 가지 사용 채널
웹 포털, 개발도구(IDE) 연동, 업무시스템 표준 API에 같은 통제를 적용합니다. 키를 재생성하면 이전 키는 전 시스템에서 즉시 무효가 됩니다.
문서 질의응답·품질 평가
기관 문서를 의미 단위로 나눠 근거를 동반한 답변을 만들고, 모델별 답변 품질을 자동으로 채점해 모델 선정 근거를 남깁니다.
표준 인프라 구축·운영
환경이 달라도 같은 방식으로 설치하고 검증합니다. 이용자가 늘면 서버 증설로 대응합니다.
도입 효과
- 정보 유출 원천 방지. 등급 판정과 자동 가림으로 외부 반출 전에 차단합니다.
- 예산 예측 가능성 확보. 개인·부서 이중 한도로 초과 지출을 사전에 막습니다.
- 책임 기반 감사 대응. 요청자, 판정, 결재, 비용, 호출 이력을 연결해 감사 질문에 바로 답합니다.
04
기관 서버에 설치하고, 환경이 달라도 같은 방식으로 운영합니다
- On-premise
- Closed Network
운영 방식
온프레미스 구축
기관 서버에 설치하는 제품입니다. 내부 모델만으로도 구성할 수 있어 외부 연결 없이 운영합니다.
폐쇄망 반입
폐쇄망 반입 절차를 준수해 설치합니다. 모델과 이미지를 사전 반입하고 내부 추론·내부 임베딩만으로 운영하는 구성을 지원합니다.
장애 대응
요청에 따라 모델을 자동 교체하고 주기적으로 상태를 감시해 장애 시 자동 복구합니다. 외부 AI 오류는 내부 모델로 자동 폴백합니다.
확장
이용자 증가는 서버 증설로 대응합니다. 다중 서버에서도 사용량 집계와 통제가 일관됩니다.
05
근거
한눈에 보는 차별점
- 우회 경로가 없습니다. 모든 호출은 가상키를 거치고 원본 키는 노출되지 않습니다. 분실 시 가상키만 폐기합니다.
- 모델이 바뀌어도 사용자와 연동 시스템은 수정하지 않습니다. 별칭과 실제 모델을 중앙에서 맵핑합니다.
- 업계 표준 API로 연결해 특정 업체에 종속되지 않습니다. 기존 업무시스템도 수정 없이 붙습니다.
- 사용량이 늘어도 같은 통제와 성능을 유지합니다. 서버를 늘리는 것만으로 확장합니다.